Osiem lat stackingu przepadło. Użytkownik Coldcard stracił 2 BTC
39-letni użytkownik Reddita twierdzi, że stracił dwa bitcoiny odkładane przez osiem lat. Środki miały zniknąć z portfela utworzonego na Coldcardzie, który przez lata był przedstawiany jako jedno z najbezpieczniejszych urządzeń do przechowywania BTC.
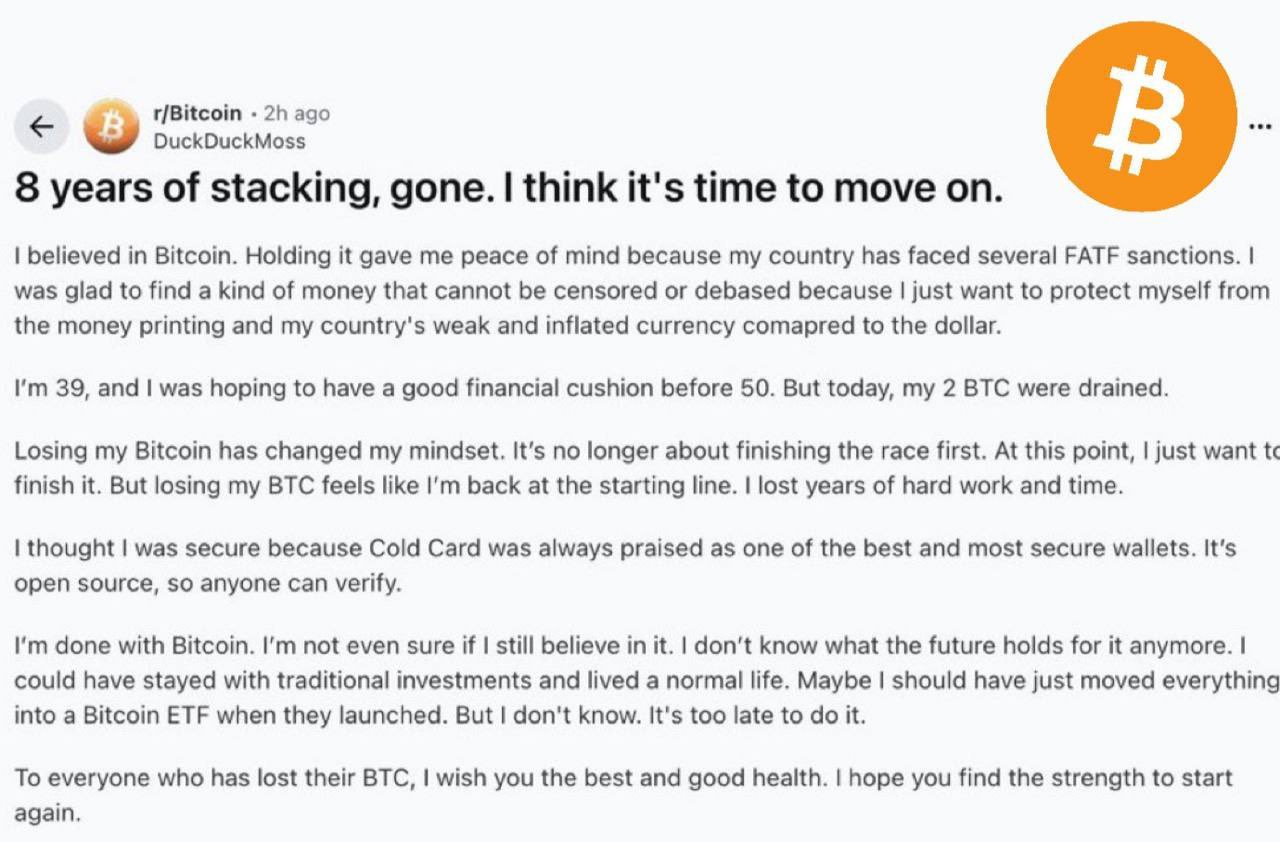
„Osiem lat stackowania przepadło. Myślę, że czas ruszyć dalej” – tak zaczyna się jeden z najbardziej przejmujących wpisów opublikowanych po ujawnieniu poważnej luki Coldcard.
To nie jest historia tradera, który zagrał z ogromną dźwignią, kupił podejrzany token albo wpisał seed na fałszywej stronie. Autor wpisu przekonuje, że przez osiem lat regularnie kupował Bitcoina i przechowywał go na portfelu sprzętowym.
Wybrał Coldcard, ponieważ urządzenie było chwalone przez bitcoinowych maximalistów, posiadało tryb air-gap i publicznie dostępny kod. Miało zapewniać bezpieczeństwo nawet w przypadku zainfekowanego komputera.
Problem polegał jednak na tym, że zagrożenie nie musiało znajdować się w komputerze użytkownika. Mogło powstać już podczas generowania samego seeda.
„Dzisiaj moje 2 BTC zostały opróżnione”
„Mam 39 lat i liczyłem na to, że przed pięćdziesiątką będę posiadał solidną poduszkę finansową. Ale dzisiaj moje 2 BTC zostały opróżnione”.
Tłumaczenie fragmentu wpisu opublikowanego na RedditAutor napisał, że mieszka w kraju dotkniętym sankcjami FATF. Lokalna waluta była słaba, a inflacja odbierała ludziom oszczędności. Bitcoin miał być dla niego sposobem na ochronę przed dodrukiem pieniądza i zależnością od lokalnego systemu.
Przez osiem lat regularnie odkładał środki. Przechodził przez kolejne krachy i bessy, nie sprzedając swoich bitcoinów. Chciał zbudować finansowe zabezpieczenie na kolejne lata życia.
Po utracie 2 BTC napisał, że czuje się tak, jakby wrócił na linię startu. Zaczął nawet zastanawiać się, czy nie powinien był wybrać tradycyjnych inwestycji albo funduszu ETF na Bitcoina.
Angielskie tłumaczenie historii użytkownika
Eight years of stacking, gone. I think it is time to move on.
The user explained that he believed in Bitcoin because his country had faced FATF sanctions and its currency continued to lose value against the dollar.
He was 39 years old and hoped to build a meaningful financial cushion before turning 50. According to his post, the entire balance of 2 BTC was drained.
He believed his funds were secure because Coldcard had been repeatedly described as one of the safest Bitcoin hardware wallets.
After losing his savings, he wrote that he felt as though he had returned to the starting line after eight years of hard work.
Hack Coldcard 2026 – co dokładnie się wydarzyło?
Pod koniec lipca 2026 roku zaczęły pojawiać się informacje o systematycznym opróżnianiu portfeli Bitcoin, których seedy mogły zostać wygenerowane przez podatne wersje firmware’u Coldcard.
Dokładna liczba skradzionych bitcoinów może się jeszcze zmieniać. Badacze nadal analizują adresy, przepływy środków i powiązania między poszczególnymi portfelami.
Nie należy więc automatycznie sumować wszystkich kwot pojawiających się w mediach społecznościowych. Część adresów może należeć do tych samych użytkowników albo być liczona w kilku analizach jednocześnie.
Na czym polegała luka RNG w Coldcard?
Podstawą bezpieczeństwa każdego portfela kryptowalutowego jest odpowiednio losowy seed. To z niego wyprowadzane są klucze prywatne i wszystkie adresy użytkownika.
Prawidłowo wygenerowana fraza seed posiada tak ogromną liczbę możliwych kombinacji, że jej odgadnięcie metodą brute force jest w praktyce nierealne.
W przypadku podatnych wersji Coldcarda mechanizm generowania losowości mógł jednak korzystać z programowego, deterministycznego generatora zamiast z oczekiwanego sprzętowego źródła losowości.
W efekcie realna liczba możliwych seedów mogła być znacznie mniejsza, niż zakładał użytkownik. Atakujący mógł więc generować potencjalne frazy offline, wyprowadzać z nich adresy i sprawdzać, czy znajdują się na nich bitcoiny.
Atakujący nie musiał posiadać urządzenia
Nie musiał kraść Coldcarda, znać PIN-u ani uzyskiwać dostępu do kopii seeda. Wystarczyło ograniczenie przestrzeni możliwych fraz oraz odpowiednia moc obliczeniowa.
Dlaczego air-gap nie pomógł?
Air-gap chroni przede wszystkim komunikację między portfelem a potencjalnie zainfekowanym komputerem. Nie chroni jednak przed błędem, który wystąpił wcześniej – podczas generowania klucza.
Jeżeli seed od początku posiadał zbyt mało losowości, brak bezpośredniego połączenia z internetem nie miał znaczenia. Atakujący mógł odtworzyć klucz na własnym sprzęcie.
Które modele Coldcard mogą być zagrożone?
Znaczenie ma przede wszystkim wersja firmware’u używana w chwili tworzenia seeda. Data zakupu urządzenia nie zawsze jest wystarczającą informacją.
| Model | Potencjalnie zagrożone wersje | Wersja naprawiona |
|---|---|---|
| Coldcard Mk2 / Mk3 | Seedy wygenerowane na firmware od 4.0.1 do 4.1.9. | 4.2.0 lub nowszy |
| Coldcard Mk4 / Mk5 | Seedy utworzone przed instalacją poprawionej wersji. | 5.6.0 lub nowszy |
| Coldcard Q | Seedy utworzone na starszej wersji firmware’u. | 1.5.0Q lub nowszy |
| Wersje Edge | Starsze wydania eksperymentalnej gałęzi Edge. | 6.6.0X lub odpowiednik dla Q |
Ważne: informacje o podatnych wersjach mogą być aktualizowane. Przed migracją należy sprawdzić najnowszy oficjalny komunikat producenta i właściwą wersję firmware’u dla konkretnego modelu urządzenia.
Sama aktualizacja firmware’u nie naprawi starego seeda
To najważniejsza informacja dla posiadaczy Coldcarda. Aktualizacja urządzenia może naprawić proces tworzenia nowych seedów, ale nie zwiększy losowości frazy wygenerowanej wcześniej.
Jeżeli seed powstał na podatnej wersji firmware’u, należy utworzyć całkowicie nowy portfel i przenieść środki na nowe adresy.
Nie wystarczy zmienić PIN-u, zaktualizować aplikacji ani ponownie uruchomić urządzenia. Klucze prywatne pozostają takie same, dopóki użytkownik korzysta ze starego seeda.
Co zrobić, jeśli korzystasz z Coldcarda?
- Sprawdź dokładny model urządzenia oraz wersję firmware’u, na której został wygenerowany obecny seed.
- Pobierz poprawioną wersję firmware’u wyłącznie z oficjalnego źródła producenta.
- Zweryfikuj podpis lub sumę kontrolną pobranego pliku, jeżeli producent udostępnia taką możliwość.
- Po aktualizacji wygeneruj całkowicie nowy seed. Nie przywracaj starej frazy jako portfela docelowego.
- Zapisz nową kopię zapasową offline i dokładnie sprawdź wszystkie słowa.
- Wyślij niewielką transakcję testową na nowy adres.
- Sprawdź, czy potrafisz prawidłowo odtworzyć nowy portfel.
- Dopiero po przeprowadzeniu testu przenieś pozostałe środki.
Nie wpisuj seeda na żadnej stronie internetowej
Po takich incydentach pojawia się wiele fałszywych stron, wiadomości i osób oferujących „sprawdzenie”, „zabezpieczenie” albo „odzyskanie” portfela.
Producent, administrator grupy ani pomoc techniczna nie potrzebują Twojej frazy seed.
Czy rzuty kością mogły ochronić portfel?
Coldcard pozwalał użytkownikom dodawać własną entropię za pomocą rzutów kością. Jeżeli użytkownik wykonał odpowiednio dużą liczbę prawdziwie losowych, prywatnych rzutów, mogło to znacząco zwiększyć bezpieczeństwo finalnego seeda.
Nie należy jednak zakładać, że kilka lub kilkanaście rzutów automatycznie rozwiązywało problem. Ważna jest odpowiednia liczba, sposób ich wprowadzenia oraz to, czy wartości nie zostały wcześniej zapisane albo przewidywalnie wygenerowane.
Jeżeli nie masz pewności, jak dokładnie seed został utworzony, bezpieczniejszą decyzją jest migracja środków.
Czy passphrase BIP39 chroni przed atakiem?
Silna, unikalna passphrase BIP39 może stanowić dodatkową warstwę ochrony. Nawet jeśli atakujący odtworzy bazowy seed, nadal musi odgadnąć dodatkowe hasło.
Passphrase nie należy jednak mylić z kodem PIN urządzenia. PIN chroni fizyczny dostęp do Coldcarda, ale nie zmienia adresów wynikających z seeda.
Krótka, popularna albo schematyczna passphrase również może zostać odgadnięta. Nie powinna być więc traktowana jako wymówka, aby pozostawić środki na potencjalnie wadliwym seedzie.
Coldcard był symbolem self-custody
Coldcard przez lata był przedstawiany jako sprzęt dla najbardziej wymagających użytkowników Bitcoina. Urządzenie było przeznaczone wyłącznie do BTC, posiadało rozwiązania air-gap i oferowało zaawansowane funkcje bezpieczeństwa.
Właśnie dlatego ta sprawa wywołała tak duże emocje. Problem nie dotyczył anonimowego portfela instalowanego z przypadkowej strony, ale produktu uznawanego przez część społeczności za jeden z najwyższych standardów self-custody.
Otwarty kod nie oznacza braku błędów
Open source zwiększa przejrzystość i umożliwia niezależną weryfikację kodu. Nie jest jednak magiczną gwarancją, że każda luka zostanie natychmiast odnaleziona.
Kod może być publiczny przez wiele lat, a mimo to poważny błąd może pozostać niezauważony. Szczególnie wtedy, gdy problem wynika z integracji kilku elementów, działania konkretnego mikrokontrolera albo różnicy między dokumentacją a realnym zachowaniem sprzętu.
Najważniejsze lekcje dla posiadaczy Bitcoina
- Jeden seed wygenerowany na jednym urządzeniu jest pojedynczym punktem awarii.
- Air-gap nie chroni przed błędem powstałym podczas generowania klucza prywatnego.
- Nawet renomowany producent może popełnić poważny błąd.
- Aktualizacja firmware’u nie naprawia automatycznie starych kluczy prywatnych.
- Otwarty kod pomaga w audycie, ale nie gwarantuje braku luk.
- Multisig zbudowany wyłącznie z podatnych urządzeń może nadal pozostawać zagrożony.
Czy warto korzystać z kilku portfeli sprzętowych?
W przypadku większego kapitału rozdzielenie środków pomiędzy kilka niezależnych seedów może ograniczyć skutki awarii jednego produktu.
Nie chodzi jednak wyłącznie o posiadanie kilku urządzeń tego samego producenta. Jeżeli wszystkie korzystają z tego samego błędnego mechanizmu generowania kluczy, ryzyko nadal jest skoncentrowane.
Bardziej rozsądnym podejściem może być wykorzystanie różnych producentów, odmiennych źródeł entropii i osobnych kopii zapasowych.
Dla zaawansowanych użytkowników rozwiązaniem może być multisig, ale tylko wtedy, gdy konfiguracja jest dobrze przemyślana. Źle zabezpieczony multisig może być trudniejszy do odzyskania niż zwykły portfel.
ETF czy samodzielne przechowywanie Bitcoina?
Użytkownik, który stracił 2 BTC, napisał, że być może powinien był przenieść środki do funduszu ETF. Takie rozwiązanie eliminuje część ryzyk technicznych związanych z seedem, ale wprowadza inne.
Posiadacz ETF-u nie kontroluje bezpośrednio bitcoinów i jest zależny od brokera, depozytariusza, emitenta oraz obowiązujących regulacji. Self-custody daje większą kontrolę, ale wymaga większej odpowiedzialności.
Nie istnieje rozwiązanie całkowicie pozbawione ryzyka. Kluczowe jest świadome rozumienie, jakie ryzyko użytkownik przenosi na siebie, a jakie przekazuje instytucji finansowej.
Historia 39-latka pokazuje prawdziwy koszt błędu
Dwa bitcoiny można przeliczyć na dolary, euro lub złotówki. Dla autora wpisu największą stratą nie była jednak wyłącznie bieżąca wartość rynkowa.
Stracił osiem lat regularnego odkładania pieniędzy, przechodzenia przez kolejne bessy oraz poczucie bezpieczeństwa, które dawał mu portfel sprzętowy.
Napisał, że nie jest już pewien, czy nadal wierzy w Bitcoina. To pokazuje, że konsekwencje takich incydentów są nie tylko finansowe, ale również psychologiczne.
Czy self-custody nadal ma sens?
Tak, ale nie powinna być sprowadzana do jednego hasła: „not your keys, not your coins”.
Samodzielne przechowywanie wymaga odpowiedzi na kilka dodatkowych pytań:
- W jaki sposób został wygenerowany seed?
- Czy urządzenie i firmware zostały niezależnie sprawdzone?
- Czy posiadasz bezpieczną kopię zapasową?
- Czy masz plan migracji w przypadku wykrycia luki?
- Czy jedna awaria może pozbawić Cię wszystkich środków?
- Czy bliska osoba potrafiłaby odzyskać portfel w sytuacji awaryjnej?
Portfel sprzętowy jest narzędziem, a nie magiczną gwarancją bezpieczeństwa. Może znacząco ograniczyć ryzyko, ale tylko jako część całego systemu przechowywania środków.
FAQ – hack Coldcard 2026
Czy wszystkie urządzenia Coldcard zostały zhakowane?
Nie. Problem dotyczy przede wszystkim seedów wygenerowanych na określonych wersjach firmware’u. Samo posiadanie urządzenia nie oznacza automatycznej utraty BTC.
Czy wystarczy zaktualizować Coldcarda?
Nie. Aktualizacja może naprawić generowanie nowych seedów, ale nie zwiększy losowości frazy utworzonej wcześniej. Zagrożone środki należy przenieść na nowy portfel.
Czy zmiana PIN-u zabezpieczy moje bitcoiny?
Nie. PIN chroni fizyczny dostęp do urządzenia, ale nie zmienia seeda ani wynikających z niego kluczy prywatnych.
Czy passphrase BIP39 rozwiązuje problem?
Mocna i unikalna passphrase może zwiększyć bezpieczeństwo, ale nie naprawia wadliwego seeda. Bezpieczniejszą decyzją pozostaje migracja środków.
Czy rzuty kością mogą chronić seed?
Odpowiednio duża liczba niezależnych i prywatnych rzutów może zwiększyć entropię. Jeżeli nie pamiętasz dokładnego procesu generowania frazy, należy traktować seed jako potencjalnie zagrożony.
Czy można odzyskać skradzione BTC?
Transakcji Bitcoin nie można jednostronnie cofnąć. Poszkodowany powinien zabezpieczyć adresy, identyfikatory transakcji, dokumentację zakupu urządzenia i zgłosić sprawę organom ścigania.
Czy Coldcard nadal jest bezpieczny?
Poprawiona wersja firmware’u może usunąć konkretny błąd, ale bezpieczeństwo zależy również od sposobu utworzenia nowego seeda, kopii zapasowej i procedury użytkownika.
Źródła i ważne zastrzeżenie
Historia utraty 2 BTC pochodzi z wpisu opublikowanego przez użytkownika Reddita. Nie wszystkie elementy jego relacji można niezależnie potwierdzić.
Liczba skradzionych bitcoinów oraz adresów może ulec zmianie wraz z kolejnymi analizami blockchaina.
Przed podjęciem działań należy sprawdzić najnowsze oficjalne zalecenia producenta.
- Oficjalny komunikat bezpieczeństwa Coinkite.
- Analiza techniczna mechanizmu RNG.
- Publiczne analizy adresów Bitcoin.
- Wpis użytkownika Reddita opisujący utratę 2 BTC.